الأمن · السيادة
خط الدفاع الأخير.
سجلات EHR المركزية مصيدة للقراصنة ونقطة فشل واحدة. يوزّع WaveMed البيانات على المرضى — دون اتصال ومشفرة — ويمنح الدول سحابة iSAVE™ السيادية. لا يبقى هدف مركزي يمكن سرقته.
#1
الرعاية الصحية القطاع الأكثر تعرضاً للهجوم في 2025
$7.42M
متوسط تكلفة الاختراق الواحد (الأعلى بين جميع القطاعات)
~100M
شخص تأثروا بحادثة Change Healthcare 2024، بتكاليف استجابة 2.4 مليار دولار
76%
من المؤسسات لا تستطيع مجاراة سرعة هجمات الذكاء الاصطناعي
01 · التهديد
لماذا الآن — نقطة تحول الذكاء الاصطناعي
- في سبتمبر 2025، تأكد أول هجوم مستقل بالكامل ينسقه الذكاء الاصطناعي (80–90% نفذه الذكاء الاصطناعي).
- بعد بدء الهجوم يكون الأوان قد فات — وحدها البنية المنشورة مسبقاً تحدّ من الضرر.
- رومانيا، فبراير 2024: منصة مشتركة واحدة مصابة شلّت أكثر من 100 مستشفى، عادوا إلى الورق والقلم، واستغرق التعافي 5 أيام. الدرس: «النجاة بالعمل دون اتصال».
02 · البنية
انقلاب WaveMed — خمسة خيارات معمارية
موزّع
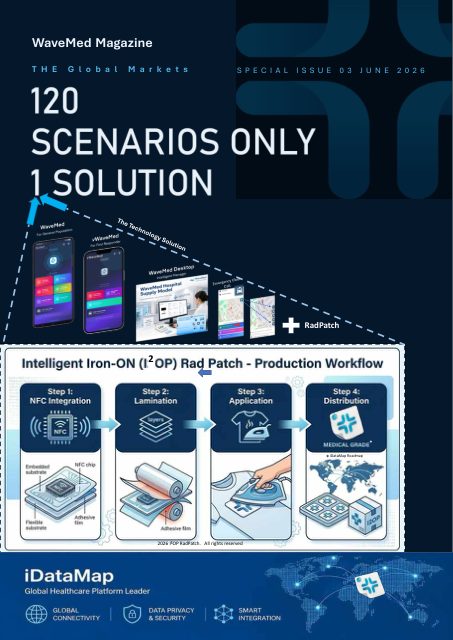
البيانات في يد المريض. RadCard بواجهة USB+NFC بسعة 8–64 جيجابايت، وRadPatch بتقنية NFC سلبية. لا قاعدة بيانات مركزية.
دون اتصال أولاً
يعمل MicroEHR وDICOM تلقائياً من البطاقة، دون تثبيت ودون شبكة. تُقرأ RadPatch بالهاتف.
تشفير عند الطرف
AES-256 · تنسيق WMSD · بطاقات مهيأة فقط · تعديل برمز PIN.
لا مصيدة
لا غنيمة كبرى للابتزاز، ولا نظام واحد للشلّ. لا يجد الذكاء الاصطناعي شيئاً.
ملكية المريض
الملكية هي البنية الأمنية. تبقى السجلات متاحة سواء عملت المؤسسة أم لا.
طبقة iSAVE™ السيادية
السجلات الشخصية في يد المريض (PIN)، والبيانات الوطنية المجمّعة على بنية سيادية داخل البلاد — لا على سحابات أجنبية.
03 · دعوة للعمل
ثلاث خطوات للحكومات والمؤسسات
- التجربة — قياس التوفر دون اتصال، وانخفاض أخطاء الهوية، واستمرارية الرعاية عند فقدان الشبكة.
- نسخة iSAVE السيادية — فصل حوكمة السجلات المملوكة للمرضى عن البيانات الوطنية المجمّعة.
- النشر لكل السكان — توزيع RadCard/RadPatch على مراحل عبر مقدمي الرعاية والعيادات والقنوات الحكومية.