La última línea de defensa.
Los EHR centralizados son un señuelo para los hackers y un punto único de fallo. WaveMed distribuye los datos a los pacientes, offline y cifrados, y ofrece a las naciones la nube soberana iSAVE™. No queda ningún objetivo central que robar.
Por qué ahora — el punto de inflexión de la IA
- En septiembre de 2025 se confirmó el primer ataque totalmente autónomo orquestado por IA (80–90 % ejecutado por IA).
- Cuando el ataque empieza ya es tarde: solo una arquitectura desplegada de antemano limita el daño.
- Rumanía, febrero de 2024: una sola plataforma compartida infectada paralizó más de 100 hospitales, que volvieron al papel y tardaron 5 días en recuperarse. Lección: «sobrevivir estando offline».
La inversión de WaveMed — cinco decisiones de arquitectura
Distribuido
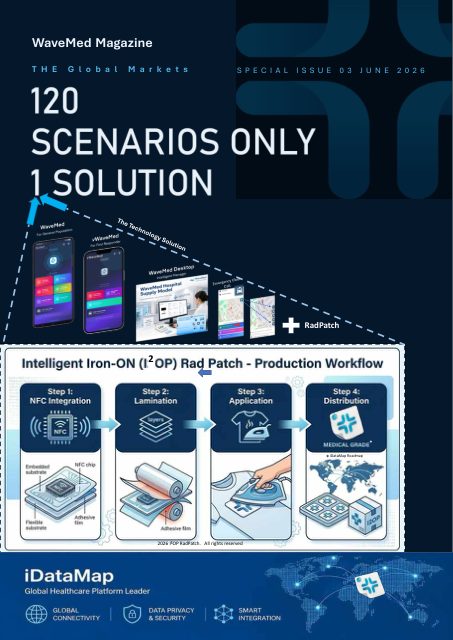
Los datos están en manos del paciente. RadCard USB+NFC de 8–64 GB, RadPatch NFC pasivo. Sin base de datos central.
Offline-first
MicroEHR y DICOM arrancan automáticamente desde la tarjeta, sin instalación ni red. RadPatch se lee con el móvil.
Cifrado en el borde
AES-256 · Formato WMSD · Solo etiquetas aprovisionadas · Edición por PIN.
Sin señuelo
Sin gran botín que extorsionar, sin sistema único que paralizar. La IA no encuentra nada.
Propiedad del paciente
La propiedad es la arquitectura de seguridad. Los registros están disponibles funcione o no la institución.
Capa soberana iSAVE™
Registros personales en manos del paciente (PIN); datos agregados nacionales en infraestructura soberana dentro del país, no en nubes extranjeras.
Tres pasos para gobiernos e instituciones
- Piloto — medir disponibilidad offline, reducción de errores de identificación y continuidad asistencial sin red.
- Instancia soberana iSAVE — separar la gobernanza de los registros propiedad del paciente y de los datos agregados nacionales.
- Despliegue nacional — distribuir RadCard/RadPatch por fases a través de proveedores, clínicas y canales gubernamentales.