セキュリティ · 主権
最後の防衛線。
中央集権型EHRはハッカーのハニーポットであり単一障害点です。WaveMed はデータを患者に分散 — オフラインかつ暗号化 — し、国家には iSAVE™ 主権クラウドを提供します。盗むべき中央ターゲットは残りません。
#1
医療は2025年に最も攻撃された業界
$7.42M
侵害1件あたりの平均コスト(全業界で最高)
~100M
Change Healthcare 2024 で影響を受けた人数、対応費用 24億ドル
76%
AI攻撃の速度に追いつけない組織の割合
01 · 脅威
なぜ今か — AIの転換点
- 2025年9月、初めて完全自律のAIオーケストレーション攻撃が確認されました(80〜90%をAIが実行)。
- 攻撃が始まってからでは遅い — 事前に配置されたアーキテクチャだけが被害を抑えます。
- ルーマニア、2024年2月:感染した1つの共有プラットフォームで100以上の病院が麻痺、紙とペンに逆戻り、復旧に5日。教訓:「オフラインにすることで生き残る」。
02 · アーキテクチャ
WaveMed の逆転 — 5つのアーキテクチャ選択
分散型
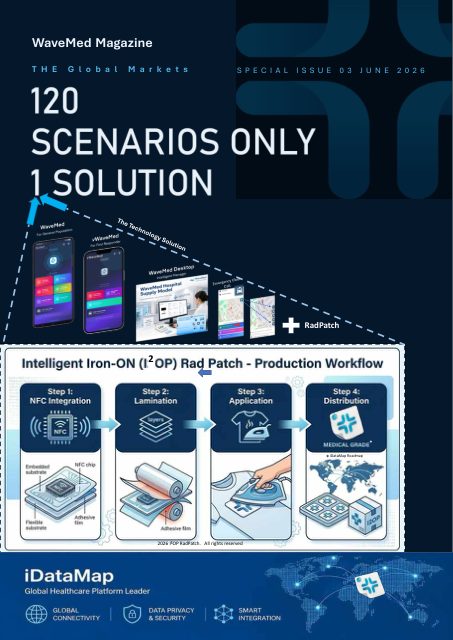
データは患者の手元に。RadCard 8〜64 GB USB+NFC、RadPatch パッシブNFC。中央DBなし。
オフラインファースト
MicroEHR と DICOM がカードから自動起動、インストール不要、ネットワーク不要。RadPatch はスマホでタップ。
エッジ暗号化
AES-256 · WMSDフォーマット · プロビジョニング済みタグのみ · PIN編集。
ハニーポットなし
身代金を狙う大当たりも、麻痺させる単一システムもない。AIが見つけるものは何もない。
患者所有
所有権こそがセキュリティアーキテクチャ。機関が稼働していてもいなくても記録は利用可能。
iSAVE™ 主権層
個人記録は患者の手元に(PIN)、国家の集計データは国内の主権インフラに — 海外クラウドではありません。
03 · 行動喚起
政府・機関のための3ステップ
- パイロット — オフライン可用性、誤識別の削減、ネットワーク喪失時のケア継続性を測定。
- iSAVE 主権インスタンス — 患者所有の記録と国家集計データのガバナンスを分離して構築。
- 全住民展開 — 医療提供者、クリニック、政府チャネルを通じて RadCard/RadPatch を段階的に配布。