Последний рубеж обороны.
Централизованная EHR — лакомая цель для хакеров и единая точка отказа. WaveMed передаёт данные пациенту — без интернета и в зашифрованном виде — и даёт стране суверенное облако iSAVE™. Центральной цели для кражи больше нет.
Почему сейчас — переломный момент ИИ
- В сентябре 2025 года была подтверждена первая полностью автономная атака под управлением ИИ (ИИ выполнил 80–90% работы).
- Когда атака уже началась, реагировать поздно: ограничить ущерб может только заранее выстроенная архитектура.
- Румыния, февраль 2024 года: более 100 больниц парализованы из-за одной заражённой общей платформы, возврат к ручке и бумаге, пять дней на восстановление. Урок: «выживает тот, кто уходит в офлайн».
Инверсия WaveMed — пять архитектурных решений
Децентрализация
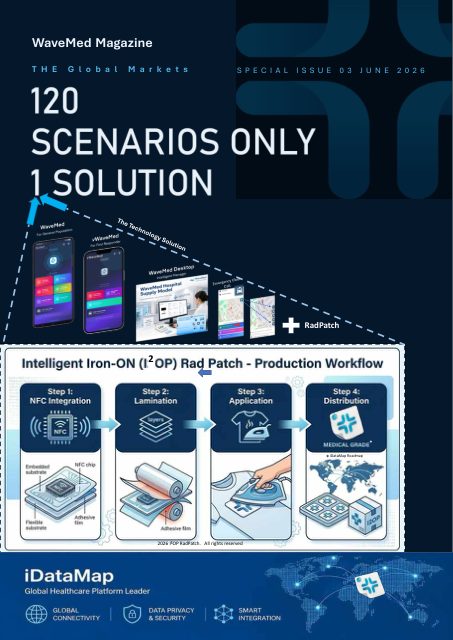
Данные у пациента. RadCard™ 8–64 ГБ с USB+NFC, RadPatch с пассивной NFC. Никакой центральной БД.
Работа без интернета
MicroEHR и DICOM запускаются с карты автоматически — без установки и без сети. RadPatch считывается касанием телефона.
Шифрование на периферии
AES-256 · формат WMSD · только инициализированные метки · редактирование по PIN-коду.
Нет лакомой цели
Нет «джекпота» для вымогателей, нет единой системы, которую можно парализовать. ИИ нечего искать.
Принадлежит пациенту
Владение и есть архитектура безопасности. Записи доступны независимо от того, работает ли учреждение.
Суверенный уровень iSAVE™
Личные записи — у пациента (PIN-код); агрегированные национальные данные — на суверенной инфраструктуре внутри страны, а не в зарубежном облаке.
Три шага для государств и учреждений
- Пилотный проект — оценка доступности без интернета, снижения ошибок идентификации и непрерывности помощи при потере связи.
- Суверенный экземпляр iSAVE — развёртывание с раздельным управлением записями, принадлежащими пациентам, и агрегированными национальными данными.
- Внедрение для населения — поэтапное распространение RadCard™/RadPatch через медучреждения, клиники и государственные каналы.