安全 · 主权
最后一道防线。
集中式 EHR 是黑客的蜜罐和单点故障。WaveMed 把数据分散到患者手中——离线且加密——并为国家提供 iSAVE™ 主权云。不再有可窃取的中央目标。
#1
医疗是2025年受攻击最多的行业
$7.42M
单次数据泄露平均成本(各行业最高)
~100M
Change Healthcare 2024 受影响人数,响应成本24亿美元
76%
跟不上AI攻击速度的机构比例
01 · 威胁
为什么是现在 — AI 转折点
- 2025年9月,首次确认完全自主的AI编排攻击(80–90% 由AI执行)。
- 攻击开始后为时已晚——只有预先部署的架构才能限制损失。
- 罗马尼亚,2024年2月:一个被感染的共享平台让100多家医院瘫痪,退回纸笔,5天才恢复。教训:「离线才能活下来」。
02 · 架构
WaveMed 的逆转 — 五项架构选择
分布式
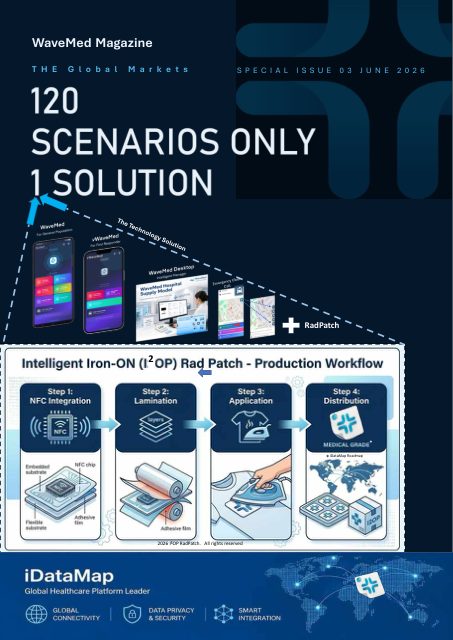
数据在患者手中。RadCard 8–64 GB USB+NFC,RadPatch 无源NFC。没有中央数据库。
离线优先
MicroEHR 与 DICOM 从卡片自动启动,无需安装,无需网络。RadPatch 用手机触碰。
边缘加密
AES-256 · WMSD 格式 · 仅限已配置标签 · PIN 编辑。
没有蜜罐
没有可勒索的大奖,没有可瘫痪的单一系统。AI 无处可寻。
患者拥有
所有权本身就是安全架构。无论机构是否运转,记录始终可用。
iSAVE™ 主权层
个人记录在患者手中(PIN),国家汇总数据在境内主权基础设施——而非境外云。
03 · 行动号召
面向政府与机构的三步走
- 试点 — 衡量离线可用性、误识别减少、网络中断时的医疗连续性。
- iSAVE 主权实例 — 分离患者拥有记录与国家汇总数据的治理。
- 全民推广 — 通过医疗提供者、诊所和政府渠道分阶段发放 RadCard/RadPatch。