보안 · 주권
마지막 방어선.
중앙집중식 EHR 은 해커의 허니팟이자 단일 장애점입니다. WaveMed 는 데이터를 환자에게 분산·오프라인·암호화하고, 국가는 iSAVE™ 주권 클라우드를 씁니다 — 훔칠 중앙 표적 자체를 없앱니다.
#1
2025 헬스케어 = 전 산업 1위 사이버 공격 대상
$7.42M
평균 유출 비용 / 건 (최고가)
~100M
Change Healthcare 2024 유출 인원, 대응비 $24억
76%
AI 공격 속도를 못 따라가는 조직
01 · 위협
왜 지금 — AI 변곡점
- 2025년 9월, 최초의 완전 자율 AI 오케스트레이션 공격이 확인됐습니다(AI 가 80~90% 수행).
- 공격이 시작되면 대응은 늦습니다 — 사전 배치(pre-positioning)된 아키텍처만이 피해를 줄입니다.
- 루마니아 2024.2: 100개+ 병원이 공유 플랫폼 감염으로 마비, 펜과 종이로 회귀, 5일 복구. 교훈: “오프라인으로 만들어야 살아남는다.”
02 · 아키텍처
WaveMed 역설 — 5가지 아키텍처
탈중앙화
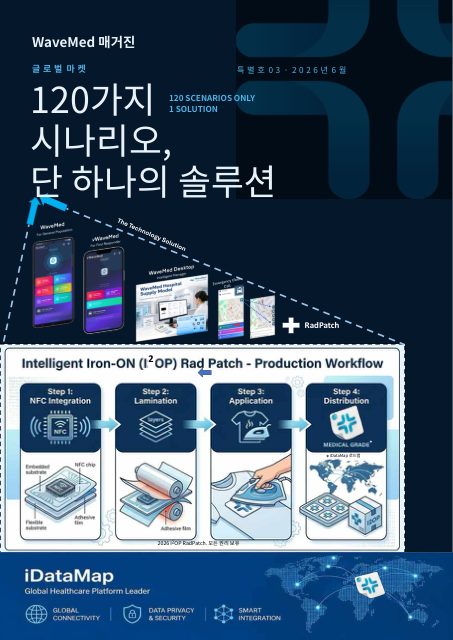
데이터가 환자에게. RadCard 8~64GB USB+NFC, RadPatch 패시브 NFC. 중앙 DB 없음.
오프라인 우선
카드에서 MicroEHR·DICOM 자동실행, 무설치·무네트워크. RadPatch 폰 탭.
엣지 암호화
AES-256 · WMSD 포맷 · 프로비저닝 태그만 · PIN 편집.
허니팟 없음
랜섬으로 잠글 잭팟도, 마비시킬 단일 시스템도 없음. AI 가 찾을 표적이 없습니다.
환자 소유
소유권 자체가 보안 아키텍처. 기관 가동 여부와 무관하게 기록 가용.
iSAVE™ 주권 계층
개인 기록은 환자에게(PIN), 집계 국가 데이터는 자국 내 주권 인프라에 — 해외 클라우드가 아닙니다.
03 · 콜투액션
정부·기관을 위한 3단계
- 파일럿 — 오프라인 가용성·오식별 감소·네트워크 손실 시 진료 지속을 측정합니다.
- iSAVE 주권 인스턴스 — 환자 소유 기록과 집계 국가 데이터의 거버넌스를 분리해 구축합니다.
- 전 국민 발급 — 공급자·클리닉·정부 채널로 RadCard/RadPatch 를 단계 배포합니다.